Referrer Policy — это HTTP-заголовок, который управляет тем, какую информацию о странице-источнике браузер передаёт при переходе на другие сайты или при загрузке внешних ресурсов. Если заголовок настроен неправильно — сайт может передавать лишние данные или, наоборот, терять важную аналитику. В 2026 году Referrer Policy — часть технического SEO и безопасности. В этой статье — что это, зачем нужен и как проверить.
Что такое Referrer Policy
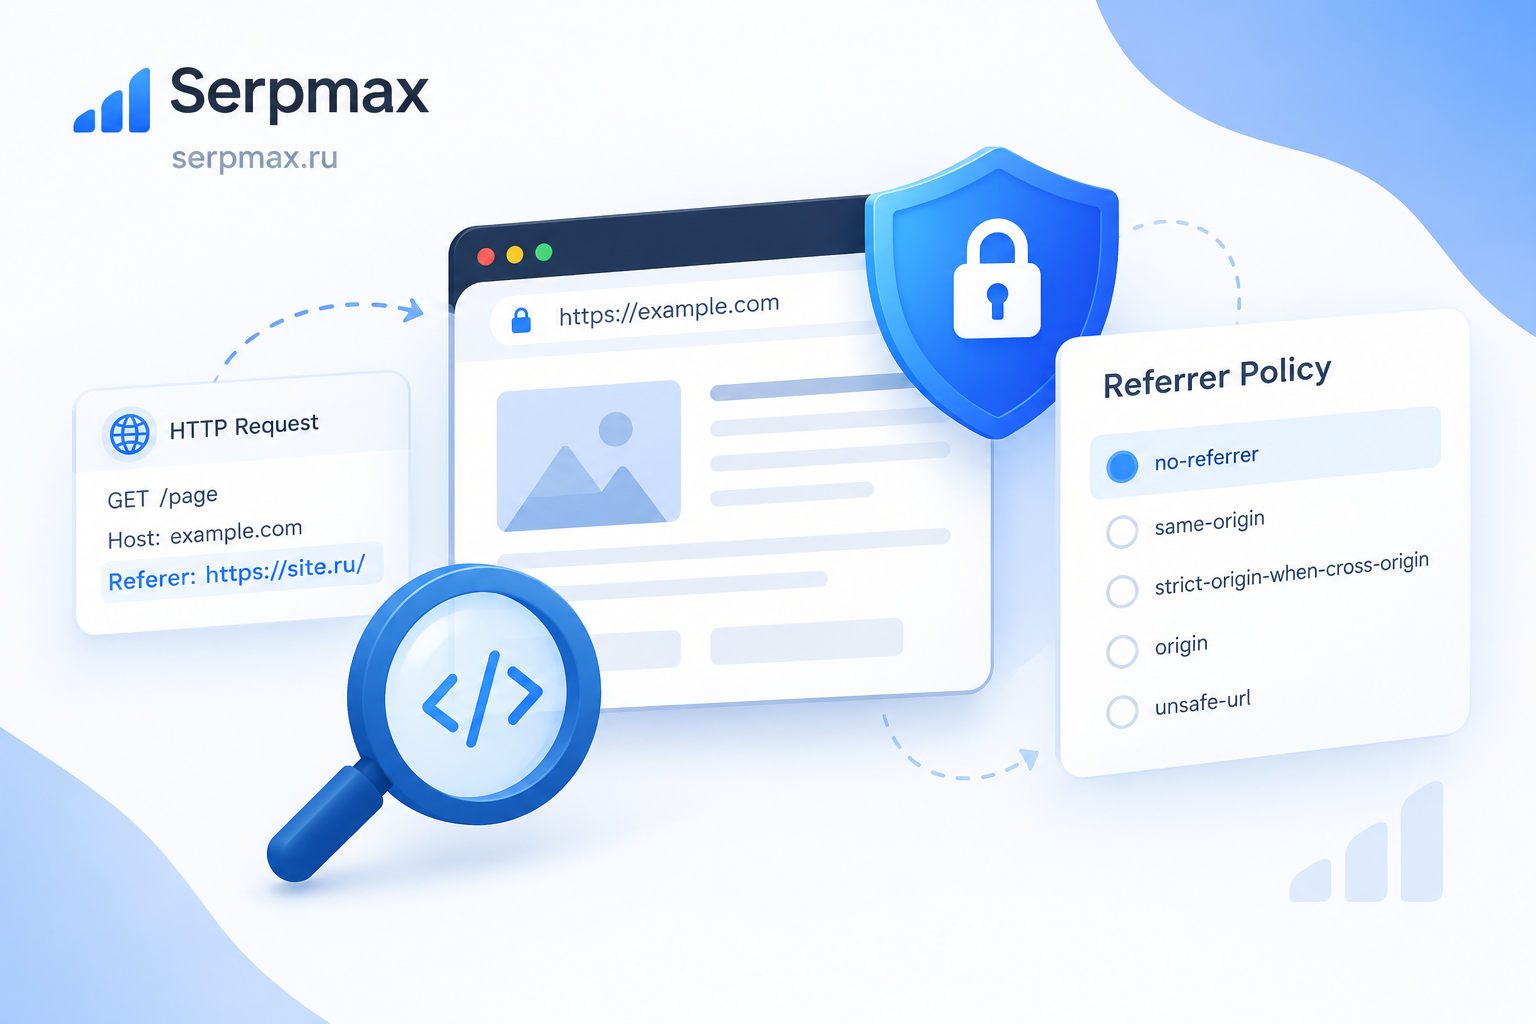
Referrer — это информация о странице, с которой пользователь перешёл на текущую страницу. Когда пользователь кликает по ссылке с сайта А на сайт Б, браузер отправляет сайту Б заголовок Referer с URL сайта А.
Referrer Policy управляет тем, сколько информации из этого URL передаётся:
— полный URL;
— только домен;
— ничего;
— только для HTTPS-переходов.
Заголовок задаётся несколькими способами:
1. HTTP-заголовок:
Referrer-Policy: strict-origin-when-cross-origin
2. Мета-тег:
<meta name="referrer" content="strict-origin-when-cross-origin">
3. Атрибут ссылки:
<a href="..." rel="noreferrer">
Проверить Referrer Policy можно через проверку Referrer Policy.
Зачем нужен Referrer Policy
Три причины.
1. Приватность. Без Referrer Policy сайт может передавать полный URL страницы, включая параметры, токены, идентификаторы. Это может раскрыть конфиденциальную информацию.
2. Безопасность. Если URL содержит токены авторизации или другие чувствительные данные — их передача на сторонние сайты опасна.
3. Аналитика. Referrer Policy влияет на то, какие данные получают системы аналитики. Если заголовок слишком строгий — вы можете потерять данные о переходах.
Referrer Policy — это баланс между приватностью и аналитикой. Слишком строгий — теряете данные. Слишком свободный — передаёте лишнее.
Значения Referrer Policy
Основные значения:
no-referrer. Referrer не передаётся вообще. Максимальная приватность, но аналитика теряет данные о переходах.
no-referrer-when-downgrade. Referrer передаётся, кроме случаев перехода с HTTPS на HTTP. Устаревшее значение, но всё ещё используется.
origin. Передаётся только домен, без пути и параметров. Например, https://site.ru/ вместо https://site.ru/page?token=123.
origin-when-cross-origin. Для переходов внутри сайта — полный URL. Для переходов на другие сайты — только домен.
same-origin. Referrer передаётся только для переходов внутри одного домена. Для внешних переходов — не передаётся.
strict-origin. Передаётся только домен, и только если переход идёт с HTTPS на HTTPS. Для переходов с HTTPS на HTTP — не передаётся.
strict-origin-when-cross-origin. Рекомендуемое значение по умолчанию в 2026 году. Для переходов внутри сайта — полный URL. Для внешних HTTPS-переходов — только домен. Для переходов с HTTPS на HTTP — не передаётся.
unsafe-url. Передаётся полный URL, включая параметры. Небезопасно — используйте только если понимаете риски.
Какое значение использовать
Рекомендации для 2026 года:
strict-origin-when-cross-origin — значение по умолчанию. Баланс между приватностью и аналитикой. Подходит большинству сайтов.
same-origin — если сайт работает с чувствительными данными и не нуждается во внешней аналитике.
no-referrer — максимальная приватность. Подходит для сайтов, где важна анонимность.
Не используйте unsafe-url, если URL содержит параметры с токенами или персональными данными.
Как проверить Referrer Policy
Три способа.
Способ 1. Инструмент проверки
Самый быстрый способ — использовать онлайн-инструмент. SerpMax предоставляет проверку Referrer Policy — введите URL, и инструмент покажет:
— есть ли заголовок Referrer-Policy;
— какое значение установлено;
— есть ли мета-тег referrer;
— рекомендации по настройке.
Инструмент работает с любым сайтом.
Способ 2. Chrome DevTools
Как:
1. Откройте сайт в Chrome.
2. Нажмите F12.
3. Перейдите во вкладку Network.
4. Обновите страницу.
5. Кликните на главный запрос.
6. Перейдите в Headers → Response Headers.
7. Найдите строку Referrer-Policy.
Если заголовка нет — Referrer Policy не настроен на уровне сервера. Браузер использует значение по умолчанию.
Способ 3. Проверка через curl
Если у вас есть доступ к терминалу:
curl -I https://site.ru
Команда покажет все заголовки ответа. Найдите среди них Referrer-Policy.
Как настроить Referrer Policy
Настройка зависит от сервера.
Nginx
Добавьте в конфигурацию:
add_header Referrer-Policy "strict-origin-when-cross-origin" always;
Перезагрузите Nginx: nginx -s reload.
Apache
Добавьте в .htaccess или конфигурацию:
Header always set Referrer-Policy "strict-origin-when-cross-origin"
Перезапустите Apache.
Мета-тег
Если нет доступа к серверу — добавьте мета-тег в <head>:
<meta name="referrer" content="strict-origin-when-cross-origin">
Минус мета-тега: он работает только для HTML-документа, но не для других ресурсов (изображения, скрипты).
Referrer Policy и безопасность
Referrer Policy — часть общей безопасности сайта. Вместе с другими заголовками он защищает пользователей и данные.
Что ещё проверить:
CSP (Content Security Policy). Защита от XSS. Проверить через проверку CSP.
HSTS. Принудительное использование HTTPS. Проверить через проверку HSTS.
SPF. Защита от подделки email. Проверить через проверку SPF.
О комплексной безопасности — в статье DDoS-защита и HTTPS-безопасность.
Referrer Policy и аналитика
Referrer Policy влияет на данные, которые получают системы аналитики:
Яндекс.Метрика и Google Analytics. Если Referrer Policy слишком строгий (no-referrer), аналитика не увидит источник перехода. Это искажает данные.
Внешние системы. Если сайт передаёт referrer на сторонние сервисы (например, рекламные платформы), значение заголовка влияет на атрибуцию.
Рекомендация: используйте strict-origin-when-cross-origin. Это даёт аналитике домен источника, но не передаёт полный URL с параметрами.
Как часто проверять Referrer Policy
Рекомендуемая частота:
— после настройки — проверить сразу;
— после изменения конфигурации сервера;
— раз в полгода — как часть технического SEO-аудита;
— если заметили проблемы с аналитикой.
Проверить Referrer Policy можно через проверку Referrer Policy.
Часто задаваемые вопросы
Что такое Referrer Policy?
Referrer Policy — это HTTP-заголовок, который управляет тем, какую информацию о странице-источнике браузер передаёт при переходе на другие сайты или при загрузке внешних ресурсов.
Зачем нужен Referrer Policy?
Для приватности (не передавать лишние данные), безопасности (не раскрывать токены в URL) и аналитики (баланс между данными и приватностью).
Какое значение Referrer Policy использовать?
Рекомендуемое значение — strict-origin-when-cross-origin. Это баланс между приватностью и аналитикой. Для максимальной приватности — no-referrer.
Как проверить Referrer Policy?
Через проверку Referrer Policy в SerpMax. Или через Chrome DevTools → Network → Headers. Или через curl: curl -I https://site.ru.
Влияет ли Referrer Policy на SEO?
Напрямую — нет. Косвенно — через аналитику: если заголовок слишком строгий, вы теряете данные о переходах, что влияет на стратегию.
Что такое strict-origin-when-cross-origin?
Рекомендуемое значение Referrer Policy. Для переходов внутри сайта — полный URL. Для внешних HTTPS-переходов — только домен. Для переходов с HTTPS на HTTP — не передаётся.
Можно ли настроить Referrer Policy через мета-тег?
Да, через <meta name="referrer" content="...">. Но мета-тег работает только для HTML-документа, а не для других ресурсов. Предпочтительнее HTTP-заголовок.
Как часто проверять Referrer Policy?
После настройки, после изменения конфигурации сервера, раз в полгода как часть технического SEO-аудита. Если заметили проблемы с аналитикой — проверьте немедленно.