HSTS (HTTP Strict Transport Security) — это механизм безопасности, который заставляет браузер использовать только HTTPS-соединение с сайтом. Если HSTS настроен правильно — браузер автоматически перенаправляет все HTTP-запросы на HTTPS, что защищает пользователей от атак с понижением протокола. В 2026 году HSTS — часть технического SEO и безопасности. В этой статье — что такое HSTS, зачем он нужен и как его проверить.
Что такое HSTS
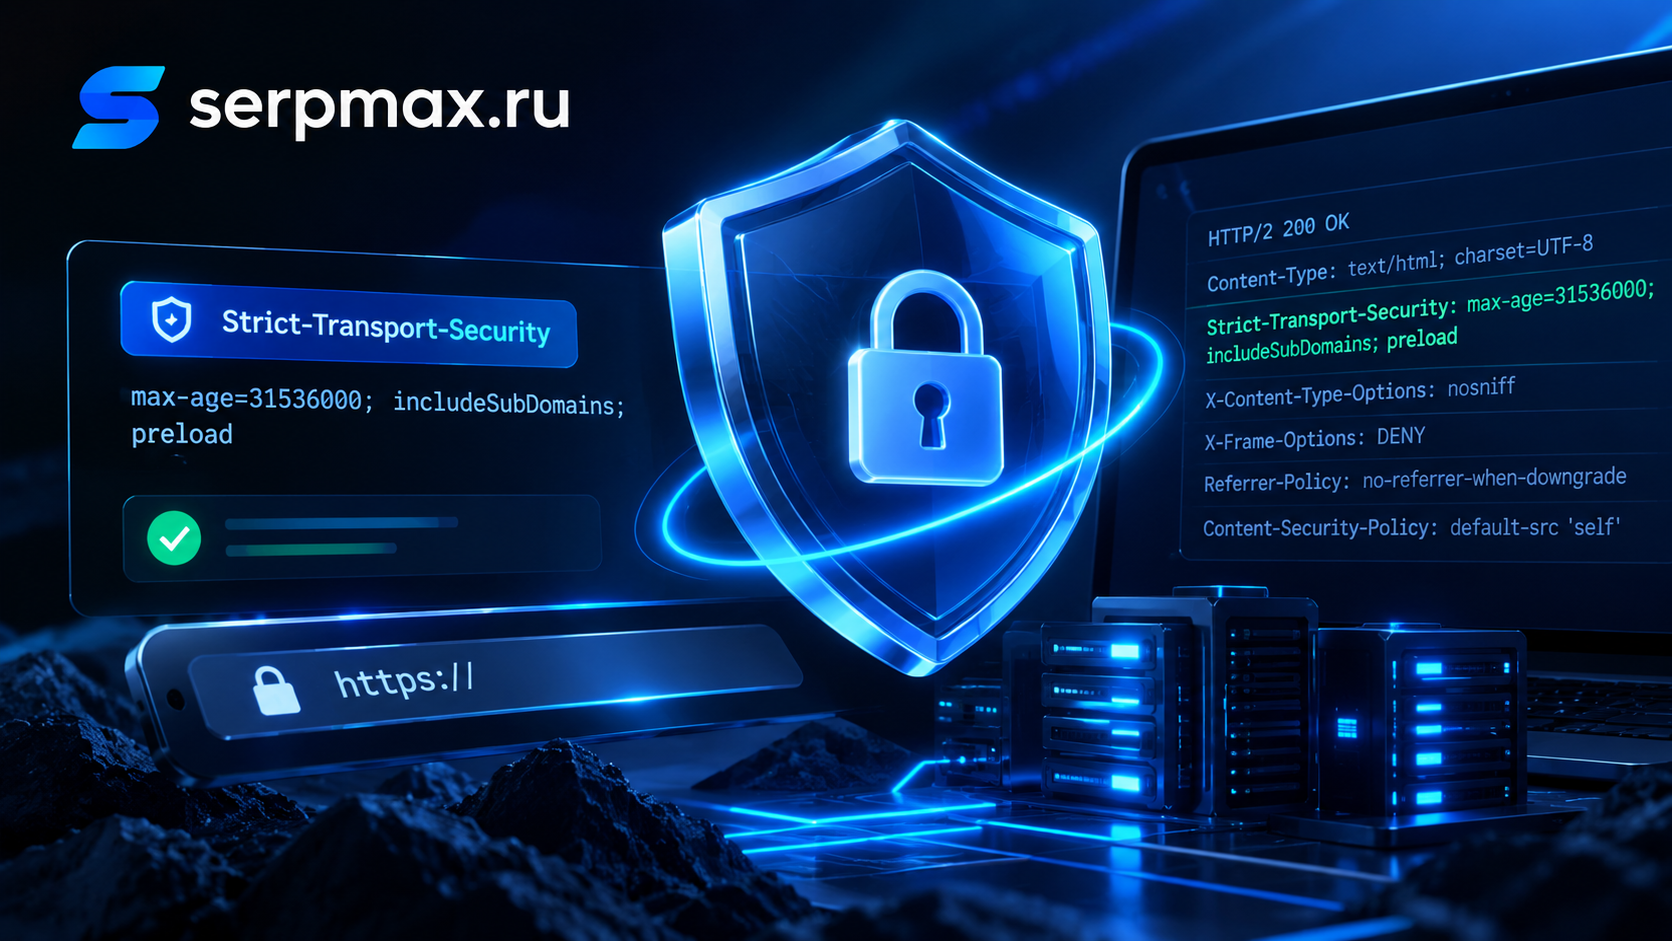
HSTS — это HTTP-заголовок Strict-Transport-Security, который сервер отправляет браузеру вместе с ответом. Заголовок говорит браузеру: «Все последующие запросы к этому домену должны идти только по HTTPS».
Пример заголовка:
Strict-Transport-Security: max-age=31536000; includeSubDomains; preload
Что означает каждый параметр:
max-age=31536000. Браузер запоминает правило на 31 536 000 секунд (1 год). Всё это время он будет использовать только HTTPS для этого домена.
includeSubDomains. Правило применяется ко всем поддоменам. Если у вас есть subdomain.site.ru — он тоже будет использовать только HTTPS.
preload. Домен добавляется в предзагруженный список HSTS, который встроен в браузеры. Это значит, что даже при первом посещении браузер будет использовать HTTPS — без предварительного запроса к серверу.
Проверить HSTS можно через проверку HSTS.
Зачем нужен HSTS
Три причины.
1. Безопасность. HSTS защищает от атак типа «человек посередине» (MITM) и атак с понижением протокола. Без HSTS браузер может сделать первый запрос по HTTP, и злоумышленник может перехватить его. С HSTS — браузер сразу использует HTTPS.
2. SEO. Google и Яндекс отдают предпочтение HTTPS-сайтам. HSTS — это сигнал, что сайт серьёзно относится к безопасности. Косвенно это влияет на доверие поисковиков.
3. Производительность. С HSTS браузер не делает лишний HTTP-запрос перед HTTPS-запросом. Это экономит время и ускоряет загрузку.
HSTS не является обязательным. Но для сайтов, которые работают с персональными данными или платежами, он критичен.
Как проверить HSTS
Три способа.
Способ 1. Инструмент проверки HSTS
Самый быстрый способ — использовать онлайн-инструмент. SerpMax предоставляет проверку HSTS — введите URL, и инструмент покажет:
— есть ли заголовок Strict-Transport-Security;
— какие параметры указаны (max-age, includeSubDomains, preload);
— корректен ли заголовок;
— рекомендации по настройке.
Инструмент работает с любым сайтом.
Способ 2. Chrome DevTools
Для детальной проверки используйте Chrome DevTools.
Как:
1. Откройте сайт в Chrome.
2. Нажмите F12.
3. Перейдите во вкладку Network.
4. Обновите страницу.
5. Кликните на главный запрос (обычно это URL страницы).
6. Перейдите в раздел Headers → Response Headers.
7. Найдите строку Strict-Transport-Security.
Если заголовка нет — HSTS не настроен.
Способ 3. Проверка через curl
Если у вас есть доступ к терминалу, используйте curl:
curl -I https://site.ru
Команда покажет все заголовки ответа. Найдите среди них Strict-Transport-Security.
Типичные ошибки с HSTS
Четыре частые проблемы.
1. HSTS не настроен
Самая частая ситуация. Сайт работает на HTTPS, но заголовок Strict-Transport-Security отсутствует. Браузер не знает, что нужно использовать только HTTPS.
Что делать: настроить HSTS на сервере. В Nginx — через add_header, в Apache — через Header always set.
2. max-age слишком маленький
Если max-age указан как 3600 (1 час) — это слишком мало. Браузер забудет правило через час.
Что делать: использовать max-age не менее 31536000 (1 год). Для preload-списка рекомендуется 63072000 (2 года).
3. includeSubDomains без проверки поддоменов
Если вы включили includeSubDomains, но какой-то поддомен не поддерживает HTTPS — он станет недоступен.
Что делать: перед включением includeSubDomains убедитесь, что все поддомены работают на HTTPS.
4. preload без готовности
Если вы добавили preload, но домен не в preload-списке — параметр не работает. Если домен в preload-списке, но вы не готовы — это может быть проблемой при откате.
Что делать: добавлять preload только после того, как вы уверены в стабильной работе HTTPS на всех поддоменах. Откат из preload-списка занимает месяцы.
Как настроить HSTS
Настройка HSTS зависит от сервера.
Nginx
Добавьте в конфигурацию сервера:
add_header Strict-Transport-Security "max-age=31536000; includeSubDomains" always;
Перезагрузите Nginx: nginx -s reload.
Apache
Добавьте в .htaccess или конфигурацию:
Header always set Strict-Transport-Security "max-age=31536000; includeSubDomains"
Перезапустите Apache.
Другие серверы
Для других серверов (IIS, LiteSpeed, Caddy) настройка аналогична — нужно добавить заголовок Strict-Transport-Security в ответ сервера.
Preload
Если хотите добавить домен в preload-список:
1. Убедитесь, что HSTS работает с max-age не менее 31536000.
2. Убедитесь, что все поддомены работают на HTTPS.
3. Добавьте параметр preload в заголовок.
4. Отправьте домен на hstspreload.org.
После проверки домен будет добавлен в preload-список. Это занимает несколько недель.
HSTS и SEO
HSTS не является прямым фактором ранжирования. Но он влияет на SEO косвенно:
Безопасность. Google и Яндекс отдают предпочтение безопасным сайтам. HSTS — это сигнал, что сайт серьёзно относится к защите данных.
Скорость. С HSTS браузер не делает лишний HTTP-запрос. Это ускоряет загрузку на несколько миллисекунд.
Доверие. HSTS — часть общей безопасности сайта. Сайты с хорошей безопасностью вызывают больше доверия у пользователей.
Проверить общую безопасность сайта можно через SEO-аудит SerpMax — он проверяет SSL, HTTPS, HSTS, CSP, SPF и другие параметры.
Что ещё проверить в безопасности
Помимо HSTS, у сайта есть другие важные заголовки безопасности:
CSP (Content Security Policy). Защищает от XSS-атак. Проверить через проверку CSP.
SPF (Sender Policy Framework). Защищает от подделки email. Проверить через проверку SPF.
Referrer Policy. Управляет передачей referrer. Проверить через проверку Referrer Policy.
SSL-сертификат. Проверить через проверку SSL.
О комплексной безопасности — в статье Настройка SSL-сертификата и ошибки безопасности.
Как часто проверять HSTS
Рекомендуемая частота:
— после настройки HSTS — проверить сразу;
— после изменения конфигурации сервера;
— раз в полгода — как часть технического SEO-аудита;
— если заметили проблемы с HTTPS или редиректами.
Проверить HSTS можно через проверку HSTS.
Часто задаваемые вопросы
Что такое HSTS?
HSTS (HTTP Strict Transport Security) — это механизм безопасности, который заставляет браузер использовать только HTTPS-соединение с сайтом. Реализуется через заголовок Strict-Transport-Security.
Зачем нужен HSTS?
HSTS защищает от атак с понижением протокола и MITM-атак, ускоряет загрузку (браузер не делает лишний HTTP-запрос), повышает доверие поисковиков к сайту.
Как проверить HSTS?
Через проверку HSTS в SerpMax. Или через Chrome DevTools → Network → Headers. Или через curl: curl -I https://site.ru.
Какой max-age использовать?
Не менее 31536000 (1 год). Для preload-списка рекомендуется 63072000 (2 года). Маленький max-age (например, 3600) бесполезен — браузер забудет правило через час.
Что такое includeSubDomains?
Параметр HSTS, который применяет правило ко всем поддоменам. Если у вас есть subdomain.site.ru — он тоже будет использовать только HTTPS. Включайте только если все поддомены работают на HTTPS.
Что такое preload?
Параметр HSTS, который добавляет домен в предзагруженный список браузеров. Это значит, что даже при первом посещении браузер будет использовать HTTPS. Откат из preload-списка занимает месяцы.
Влияет ли HSTS на SEO?
Косвенно — через безопасность и скорость. Google и Яндекс отдают предпочтение безопасным сайтам. HSTS — сигнал, что сайт серьёзно относится к защите данных.
Как часто проверять HSTS?
После настройки, после изменения конфигурации сервера, раз в полгода как часть технического SEO-аудита. Если заметили проблемы с HTTPS — проверьте немедленно.